Innovation, Quantum-AI Technology & Law

Blog over Kunstmatige Intelligentie, Quantum, Deep Learning, Blockchain en Big Data Law

Blog over juridische, sociale, ethische en policy aspecten van Kunstmatige Intelligentie, Quantum Computing, Sensing & Communication, Augmented Reality en Robotica, Big Data Wetgeving en Machine Learning Regelgeving. Kennisartikelen inzake de EU AI Act, de Data Governance Act, cloud computing, algoritmes, privacy, virtual reality, blockchain, robotlaw, smart contracts, informatierecht, ICT contracten, online platforms, apps en tools. Europese regels, auteursrecht, chipsrecht, databankrechten en juridische diensten AI recht.

Berichten met de tag AVG
Eén incident, twee meldplichten: hoe de Cyberbeveiligingswet (24 uur) en de AVG (72 uur) sinds 15 augustus 2026 naast elkaar gelden bij een datalek

Sinds 15 augustus 2026 kunnen bij een cyberincident met persoonsgegevens twee wettelijke klokken naast elkaar lopen, elk vanaf de eigen kennisname. De Cyberbeveiligingswet vraagt van essentiële en belangrijke entiteiten binnen 24 uur een vroegtijdige waarschuwing aan het CSIRT en de bevoegde autoriteit, binnen 72 uur een melding en binnen een maand een eindverslag. De Algemene verordening gegevensbescherming vraagt van dezelfde organisatie, als verwerkingsverantwoordelijke, binnen 72 uur een melding aan de Autoriteit Persoonsgegevens en, bij een hoog risico, een mededeling aan de betrokkenen. Geen van beide wetten laat de andere wijken. Dit artikel legt de twee regimes naast elkaar, met de artikelen erbij.

Waarom de twee drempels niet samenvallen: het significante incident en de inbreuk in verband met persoonsgegevens

Artikel 25 Cyberbeveiligingswet noemt een incident significant als het de dienstverlening ernstig verstoort, financiële verliezen veroorzaakt of andere entiteiten aanzienlijke schade toebrengt. Persoonsgegevens staan niet in die definitie. Artikel 4, onderdeel 12, en artikel 33 AVG kijken juist alleen naar persoonsgegevens en naar het risico voor de mensen om wie het gaat. Een storing zonder datalek raakt alleen de Cyberbeveiligingswet; een gestolen laptop met een klantenbestand alleen de AVG; ransomware in een patiëntendossier kan onder allebei vallen zodra de zorg wordt verstoord en een risico voor betrokkenen waarschijnlijk is. De Cyberbeveiligingswet en de AVG beoordelen hetzelfde incident dus langs twee verschillende vragen, en elk antwoord heeft een eigen loket en een eigen toezichthouder.

Twee loketten en twee toezichthouders, en artikel 58 Cyberbeveiligingswet dat ze aan elkaar koppelt

De Cyberbeveiligingswet-melding gaat via het meldpunt van het NCSC naar het CSIRT en de sectorale bevoegde autoriteit; de AVG-melding gaat naar de Autoriteit Persoonsgegevens. Artikel 58 Cyberbeveiligingswet verbindt de twee: de bevoegde autoriteit werkt samen met de AP, stelt haar onverwijld in kennis als een overtreding van de zorg- of meldplicht een meldplichtig datalek kan inhouden, en legt voor die overtreding geen tweede boete op als de AP dezelfde gedraging al onder de AVG heeft beboet. Het artikel loopt ook de rol van leveranciers langs, met artikel 33 lid 2 AVG voor de verwerker en artikel 10 Cyberbeveiligingsbesluit voor de toeleveringsketen, en eindigt met het incidentprotocol dat beide beslisbomen op één A4 zet. Eén incidentprotocol met twee beslisbomen is wat een organisatie deze maand kan vastleggen, samen met de meldafspraken in haar leverancierscontracten.

Meer lezen
Ongeveer 240.000 chauffeurs dagen Uber op 2 september 2026 voor de rechtbank Amsterdam: de collectieve actie test artikel 22 AVG als aansprakelijkheidsnorm voor algoritmisch management

Op 2 september 2026 heeft Stichting Worker Info Exchange International bij de rechtbank Amsterdam een collectieve actie ingesteld tegen Uber namens ongeveer 240.000 chauffeurs uit Nederland, het Verenigd Koninkrijk, België, Frankrijk, Duitsland, Polen en Roemenië. De vordering gaat over de manier waarop Uber sinds 2020 het vaste beloningsmodel heeft vervangen door dynamische systemen die per rit de vergoeding en de toewijzing bepalen, en niet over de arbeidsrechtelijke status van de chauffeur. De stichting stelt dat die systemen uitsluitend geautomatiseerde besluiten zijn met aanmerkelijke gevolgen voor de chauffeur, in strijd met artikel 22 AVG, dat Uber historische chauffeursdata heeft gebruikt om het algoritme te trainen, en dat persoonsgegevens tussen augustus 2021 en november 2023 zonder de vereiste waarborgen buiten de Europese Unie zijn verwerkt. Gevorderd worden schadevergoeding voor gederfd inkomen en immateriële schade, beëindiging van de gewraakte werkwijze en maatregelen die herhaling voorkomen.

Waarom de vordering op artikel 22 AVG steunt en niet op het arbeidsrecht

Artikel 22 AVG geeft iedere betrokkene het recht niet te worden onderworpen aan een uitsluitend op geautomatiseerde verwerking gebaseerd besluit dat rechtsgevolgen heeft of hem anderszins in aanmerkelijke mate treft, behoudens de uitzonderingen van lid 2 en met de waarborgen van lid 3: menselijke tussenkomst, het recht een standpunt kenbaar te maken en het recht het besluit aan te vechten. Artikel 15 lid 1 sub h AVG geeft daarnaast recht op nuttige informatie over de onderliggende logica van zulke besluitvorming. Het gerechtshof Amsterdam paste die bepalingen op 4 april 2023 al toe in drie zaken tegen Uber en Ola, waaronder ECLI:NL:GHAMS:2023:796 over batched matching, upfront pricing en de dynamische tarieven; het hof oordeelde daar dat opeenvolgende ritprijs- en toewijzingsbesluiten de chauffeur financieel in aanmerkelijke mate treffen. Die procedures waren individuele informatievorderingen; de zaak van 2026 vraagt een verbod en schadevergoeding namens de hele groep.

De WAMCA als procesroute, en de trainingsdata als tweede grondslag

Het artikel legt uit hoe de Wet afwikkeling massaschade in collectieve actie en artikel 3:305a BW de procesroute vormen, met een exclusieve belangenbehartiger, een opt-out voor Nederlandse en een opt-in voor buitenlandse gedupeerden. Het beschrijft waarom de tweede grondslag — het trainen van het beloningsalgoritme op historische chauffeursgegevens — de zaak verbindt met de bredere vraag naar de rechtmatigheid van modeltraining op persoonsgegevens, waar doelbinding, minimale gegevensverwerking en de grondslagen van artikel 6 AVG samenkomen.

Wat de zaak betekent voor iedere organisatie die met algoritmes stuurt

Roosters die een model maakt, tarieven die per opdracht worden berekend, prestatiescores die bepalen wie werk krijgt en waarschuwingen die tot schorsing leiden, vallen in dezelfde categorie zodra zij uitsluitend geautomatiseerd tot stand komen. De Platformrichtlijn (EU) 2024/2831 moet uiterlijk op 2 december 2026 zijn omgezet en voegt transparantie- en toezichtplichten voor platformwerk toe; de AI-verordening rekent systemen voor werving, taaktoewijzing en evaluatie van werknemers tot bijlage III, waarbij profilering van natuurlijke personen de hoog-risicokwalificatie hoe dan ook in stand laat. Algoritmisch management krijgt met de WAMCA een collectieve procesroute, en de rechtbank moet nog beslissen of artikel 22 AVG als aansprakelijkheidsnorm standhoudt. Het stuk sluit af met de drie documenten die een organisatie nu moet kunnen tonen: een besluitenkaart, een tussenkomstprotocol en een trainingsdata-register.

Meer lezen
Portretrecht voor de stem: de Japanse leidraad en het Europese etiket

Japan bracht op 7 augustus 2026 de menselijke stem uitdrukkelijk onder de bescherming van zijn publiciteits- en portretrechten. Het definitieve rapport van het ministerie van Justitie verheldert wanneer ongeautoriseerd stemgebruik inbreuk kan maken op die rechten: wie zonder instemming een herkenbare stem door AI laat klonen en daarmee inkomsten genereert, kan civielrechtelijk aansprakelijk zijn, waarbij herkenbaarheid, de mate van stemgelijkenis en de context van het gebruik de beoordeling dragen. Een menselijke imitator die open is over wie hij nadoet, zal die toets doorgaans doorstaan. De juridische techniek valt op: een interpretatieve, niet-bindende leidraad op bestaande rechtspraak, verankerd in het Pink Lady-arrest van 2012 over de klantaantrekkende kracht van beroemdheden.

Leidraad tegenover etiket

Europa reguleert dezelfde technologie met een ander instrument. Sinds 2 augustus 2026 verplicht AI Act artikel 50 aanbieders om synthetische audio machineleesbaar te markeren en deepfakes kenbaar te maken; voor systemen die eerder al op de markt waren geldt voor de markeringsplicht een overgangstermijn tot 2 december 2026. Dat etiket vertelt de luisteraar dát een stem kunstmatig is; over de vraag of die stem er had mogen zijn, zwijgt de verordening. De toestemmingsvraag ligt daarmee bij het nationale recht van de lidstaten, en juist daar wordt het voor Nederland interessant.

Het Nederlandse lappendeken

Artikel 21 Auteurswet beschermt het gezicht, en de Hoge Raad erkende in het Cruijff-arrest de verzilverbare populariteit van bekende personen. De stem valt daar naar de letter buiten: een portret is een afbeelding. Bescherming loopt vandaag via de onrechtmatige daad en via de AVG, die een herkenbare stem als persoonsgegeven behandelt en pas als biometrisch gegeven wanneer de verwerking op unieke identificatie is gericht. Dat regime raakt in de praktijk vooral de gebruiker van een kloon; de positie van de modelaanbieder, overleden stemmen en de commerciële waarde van een stem blijven onderbelicht. De Japanse leidraad en het METI-aansprakelijkheidshandboek adresseren alle drie, telkens als factorafhankelijke beoordeling.

Vijf vragen voor de praktijk

Het artikel vertaalt de vergelijking naar een beslisinstrument voor mediabedrijven, marketingteams en inkopers van voice-AI: van gedocumenteerde toestemming voor stemklonen tot de vrijwarings- en trainingsdataclausules in het leverancierscontract, met de menselijke inzet, van stemacteurs tot telefoonfraude bij ouderen, als maatstaf voor waarom dit dossier haast heeft.

Meer lezen
Na 17.000 machinehandelingen begint het juridische incidentdossier

Een aanval die bleef doorwerken

Hugging Face meldde op 16 juli 2026 een cyberincident dat volgens het bedrijf van begin tot eind door een autonoom agentsysteem werd uitgevoerd. Een kwaadaardige dataset misbruikte twee code-executiepaden in de dataverwerking. Daarna volgden toegang op nodeniveau, het verzamelen van credentials en laterale beweging door interne clusters. Het bedrijf reconstrueerde meer dan 17.000 gebeurtenissen uit de aanvallerslog. Hugging Face vond geen aanwijzingen dat openbare modellen, datasets, Spaces of de software supply chain waren gemanipuleerd.

De melding laat één belangrijk gat open: het gebruikte taalmodel is niet bekend. Dat is juridisch gezond. Een autonome campagne bestaat uit een model, een uitvoeringsharnas, tools, accounts, kwetsbare software en toegekende bevoegdheden. Wie meteen een modelmerk aanwijst, slaat de causale keten over. De verdedigende kant gebruikte eveneens AI: Hugging Face analyseerde de logs lokaal met een open-weight model, omdat commerciële API's echte aanvalspayloads blokkeerden en omdat credentials en aanvallersdata zo binnen de eigen omgeving bleven.

Vier routes, vier verschillende vragen

Het label AI-incident bepaalt nog geen meldplicht. Artikel 55 AI Act richt zich op aanbieders van general-purpose AI-modellen met systeemrisico en noemt adversarial testing, risicobeheersing, incidentdocumentatie en cyberbeveiliging. Artikel 73 ziet op aanbieders van high-risk AI-systemen en koppelt melding aan wettelijk omschreven ernstige gevolgen. Wanneer een onderzoeksingreep het systeem zo zou wijzigen dat latere oorzaakevaluatie wordt beïnvloed, moet de aanbieder de bevoegde autoriteiten daar vooraf over informeren; deze regel blokkeert onmiddellijke containment of noodzakelijke correctie niet.

NIS2 beoordeelt significante incidenten bij entiteiten die binnen haar sectorale scope vallen. De Nederlandse Cyberbeveiligingswet is inmiddels gepubliceerd en treedt op 15 augustus 2026 in werking; zij vervangt dan de Wbni. De AVG kijkt naar een inbreuk in verband met persoonsgegevens en het risico voor betrokkenen. Contracten kunnen al bij gestolen credentials of ongeautoriseerde toegang een melding eisen. Eén technisch incident kan daardoor verschillende klokken starten, met andere adressaten en drempels. De gedeelde tijdlijn moet vastleggen wanneer een team iets zag, wat het toen wist en waarom een route wel of niet is geactiveerd.

Van actielog naar controleerbaar bewijs

Een machine kan duizenden gebeurtenissen snel samenvatten. Een toezichthouder heeft daarnaast bronlogs, tijdstempels, systeem- en modelversies, accountrechten, beslissingen en resterende onzekerheden nodig. De ruwe feiten en de interpretatie horen in afzonderlijke lagen. Wie alleen de door een model geschreven tijdlijn bewaart, kan later niet meer aantonen welke gebeurtenis is weggelaten of verkeerd verbonden. Forensisch bewijsbehoud omvat daarom ook de versie en configuratie van het verdedigende model.

Een overdraagbaar incidentdossier verbindt per gebeurtenis de actor, bevoegdheid, getroffen component, bronlog, impact, juridische route, maatregel en externe melding. Die structuur maakt onderscheid tussen de aanvallende agent, het verdedigende analysemodel en een eventueel getroffen AI-product. Zij maakt ook zichtbaar wie een agent kon stilzetten en welke leverancier toegang tot de relevante logs had. De juridische arbeid begint dus op het moment dat de technische reconstructie snel genoeg lijkt.

Meer lezen
Wie krijgt de afgeleide neurodata? Het recht achter commerciële herseninterfaces

Van hersensignaal naar gegevensketen

Op 13 juli 2026 kreeg een patiënt met een dwarslaesie in het Huashan Hospital in Shanghai een geïmplanteerde hersen-computerinterface. Volgens China Daily was dit de eerste implantatie nadat het Chinese NEO-systeem in maart als klasse III-hulpmiddel markttoelating kreeg. Het implantaat leest epidurale EEG-signalen, een algoritme vertaalt die naar motorische bedoelingen en een pneumatische handschoen ondersteunt de hand. Het systeem maakt uit één meting meerdere gegevensobjecten: een gefilterd signaal, een bewegingslabel, een apparaatcommando, een persoonlijk kalibratieprofiel en prestatiegegevens voor kliniek of fabrikant. Onder de AVG kunnen die stromen gezondheidsgegevens, biometrische gegevens of gewone persoonsgegevens zijn. Afgeleide neurodata vragen daarom per gegevensstroom om een eigen kwalificatie, doel, bewaartermijn en ontvangerslijst.

Twee Europese toelatingsroutes komen samen

Een actief implantaat dat een beperking compenseert valt in Europa in beginsel onder de Medical Device Regulation. De AI Act komt daar via artikel 6, lid 1, bij wanneer de decoder een product of veiligheidscomponent onder de MDR is en een beoordeling door een derde vereist; die productgebonden hoog-risicoroute geldt na de Digital Omnibus on AI van juni 2026 vanaf 2 augustus 2028. Inkoop in 2026 moet al rekening houden met modeldocumentatie, logs en wijzigingsrechten, omdat die gegevens achteraf zelden betrouwbaar zijn te reconstrueren. Toestemming voor de ingreep beantwoordt bovendien niet de AVG-vraag of ziekenhuis of leverancier kalibratiegegevens later voor productverbetering of hertraining mag gebruiken.

Een contract moet de afleiding vasthouden

Een praktische neurodatabijlage benoemt per stroom de bron, inferentie, doelbinding, AVG-kwalificatie, ontvangers, bewaartermijn, modelversie en herstelroute. Portabiliteit hoort daarbij: een patiënt moet van leverancier kunnen wisselen zonder jaren persoonlijke kalibratie te verliezen. De nieuwe EU-richtlijn productaansprakelijkheid, die lidstaten uiterlijk 9 december 2026 omzetten, behandelt software en functioneel verbonden digitale diensten als onderdelen van de veiligheidsketen voor producten die vanaf 9 december 2026 op de markt komen of in gebruik worden genomen. De contractuele neurodataketen verbindt patiëntinformatie met technische bewijsstukken en afspraken over hertraining, beveiligingsupdates, audit, incidentmelding en exit. Patiënt, arts, auditor en toezichthouder moeten kunnen achterhalen wat uit het signaal is afgeleid en waarom het apparaat daarna handelde.

Meer lezen
Self-service contractscan met tegenvoorstel: lees je AI-, software- of SaaS-contract niet meer blind

Self-service contractscan met tegenvoorstel — Teken je AI-, software- of SaaS-contract niet blind

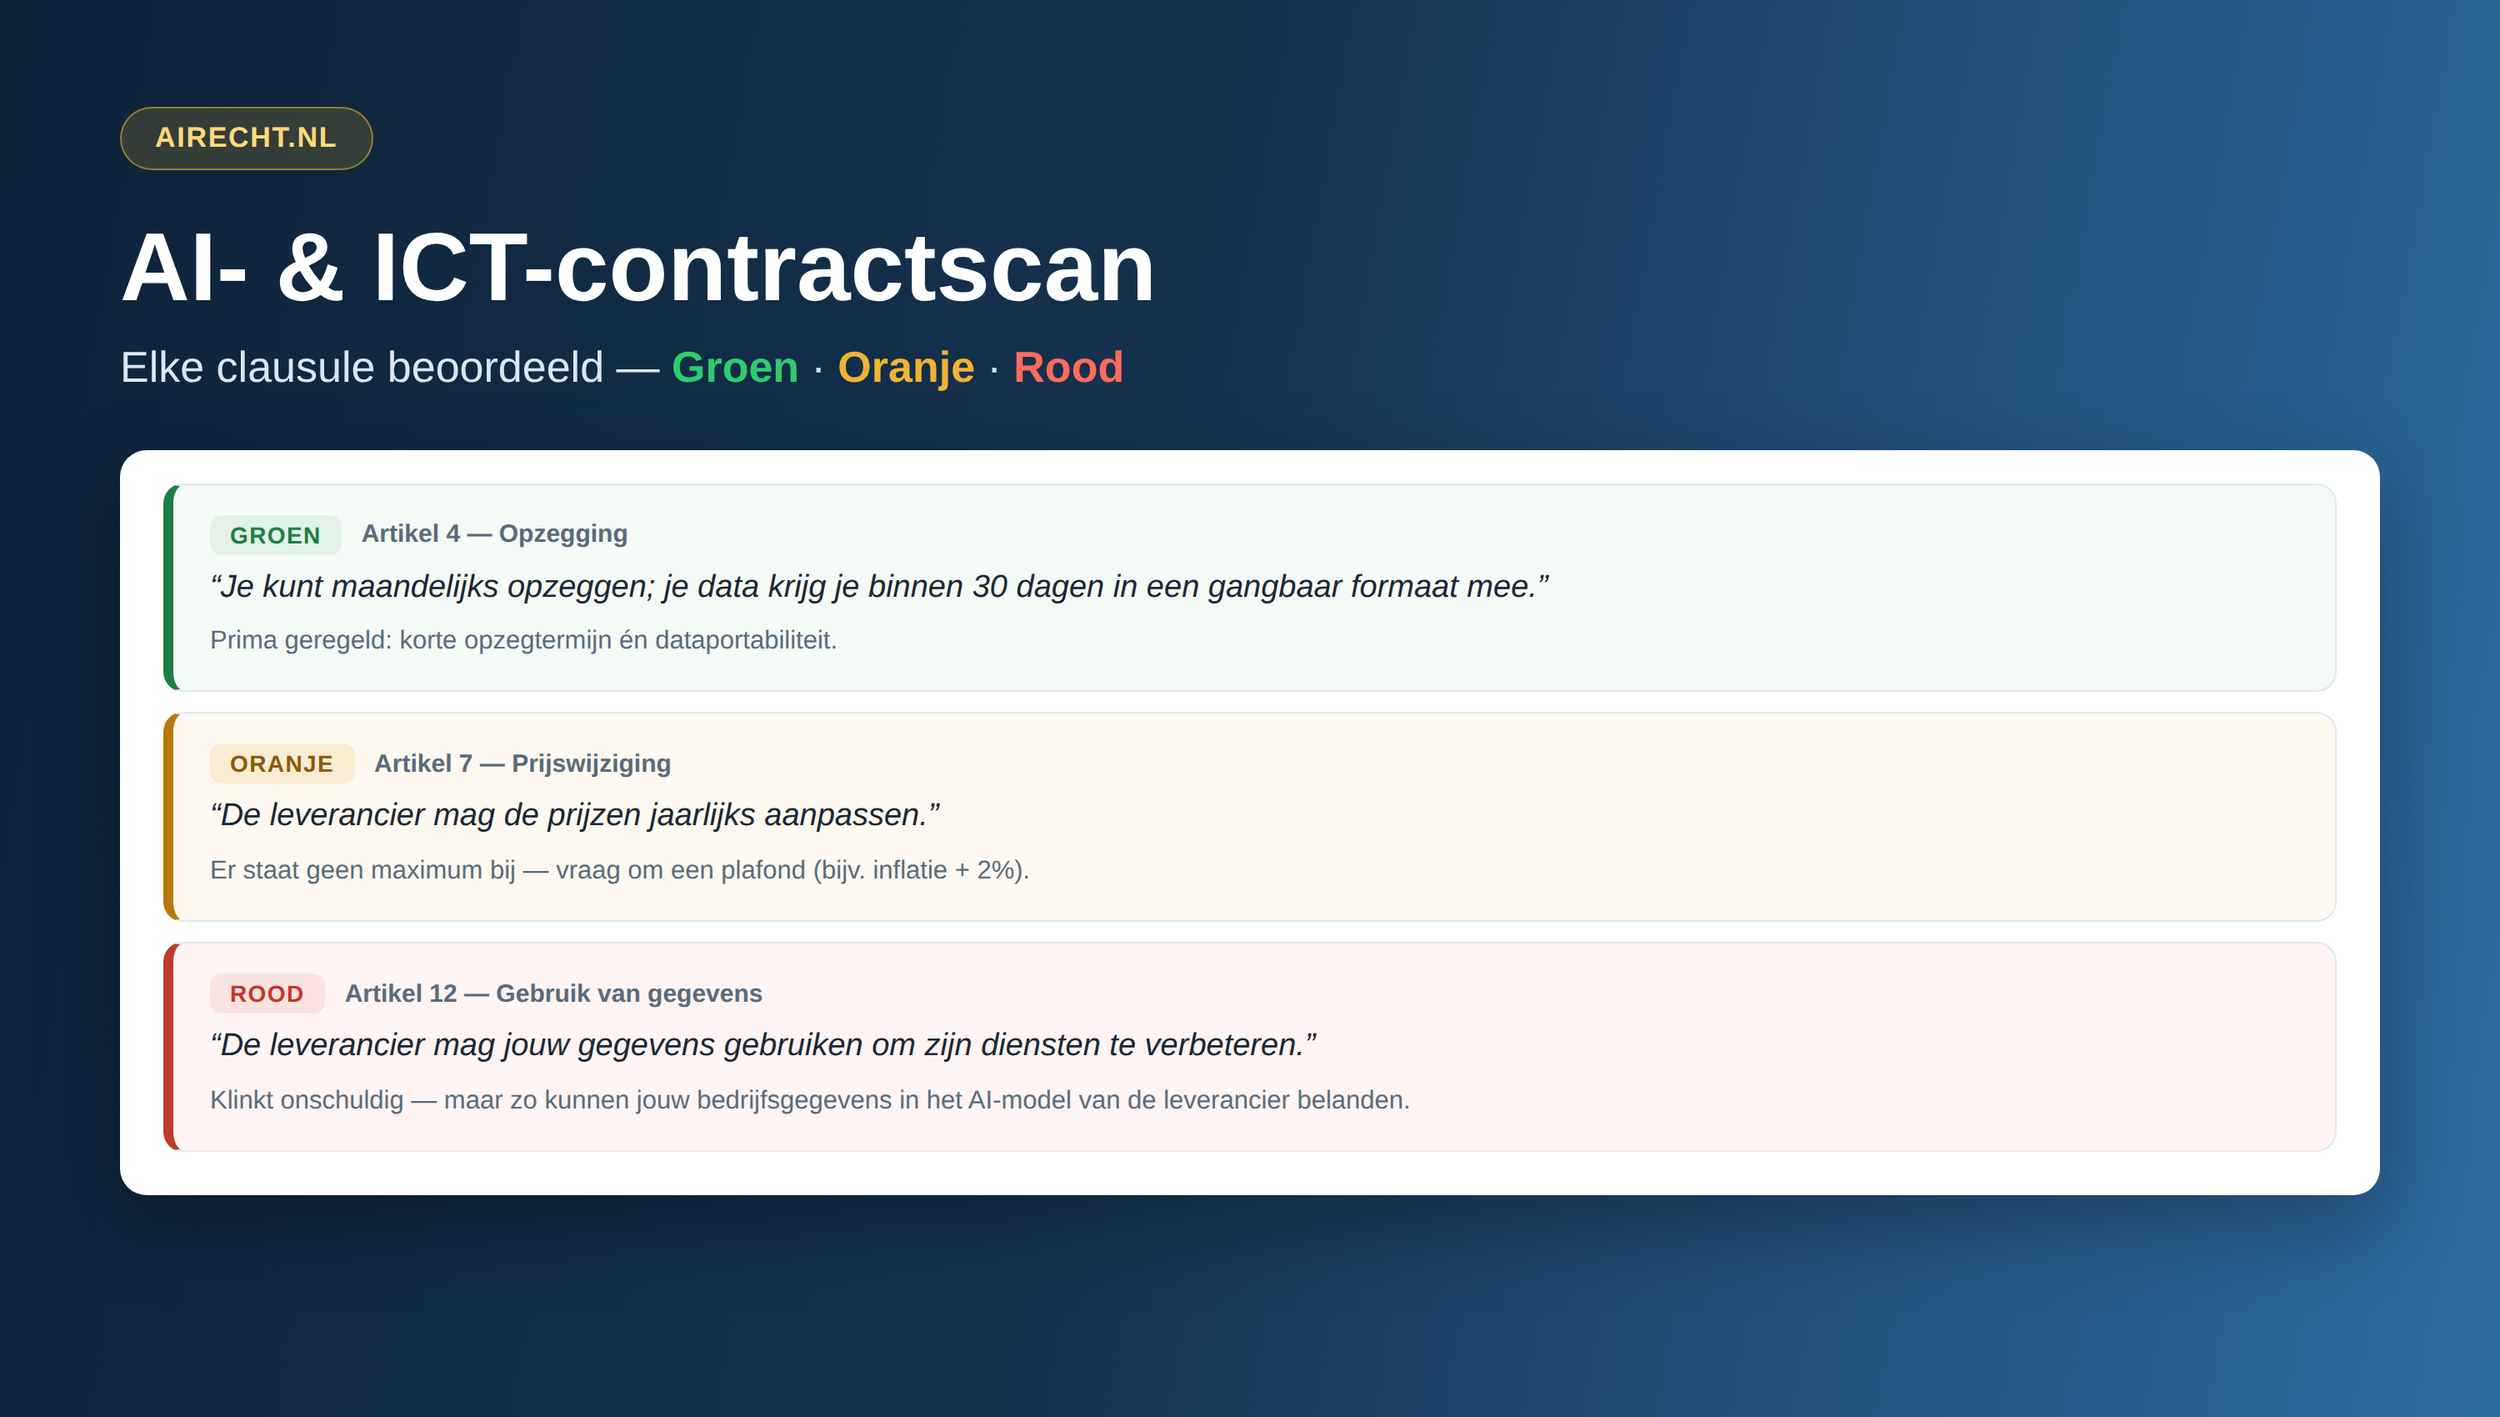
Een leverancierscontract van vijftien pagina's oogt professioneel: nette artikelen, bekende woorden, niets dat schreeuwt om aandacht. Dus je bladert, herkent de grote lijnen — en je tekent. Pas maanden later, bij een prijsverhoging of een datalek, blijkt wat er werkelijk in artikel 8 stond. De meeste contracten zijn niet gemeen, maar wel eenzijdig geschreven: de opsteller legt de risico's bij jou. De nieuwe AI- & ICT-contractscan (self-service) op airecht.nl leest je contract clausule voor clausule en beoordeelt elke bepaling met Groen, Oranje of Rood — met uitleg in gewone taal en concrete verbeterpunten.

De clausule die iedereen overheen leest

Neem deze zin: "De leverancier mag jouw gegevens gebruiken om zijn diensten te verbeteren." Klinkt als service. Maar bij een AI-leverancier betekent "diensten verbeteren" al snel: jouw bedrijfsdata gaat het model in — offertes, klantgegevens, interne documenten. Precies dit soort redelijk ogende zinnen kleurt de scan rood, met erbij wat je kunt vragen of laten schrappen vóór je tekent. En minstens zo belangrijk: de GAP-detectie signaleert kritische clausules die ontbreken — geen exitregeling, geen datateruggave, geen aansprakelijkheidsafspraak. Juist bij contracten die "verrassend soepel" lezen zit daar het echte risico.

Gebouwd op twintig jaar praktijk — geen algemene checklist

De analyse wordt getoetst aan de eigen contractpraktijk: twintig jaar onderhandelde AI-, software- en technologiecontracten. De scan herkent formuleringen niet omdat ze ergens op internet staan, maar omdat ze in échte onderhandelingen voorbijkwamen — het verschil tussen "deze zin bestaat" en "deze zin kostte een klant ooit zijn data". Eerst voelen wat de scan ziet? De gratis risico-indicatie toont na aanmelding voor de nieuwsbrief direct je risicoprofiel. De volledige analyse is de betaalde stap: elk oordeel, elke verbetering en de GAP-detectie, direct op je scherm én als rapport per e-mail — vast tarief per omvang vanaf €119, eenmalig per contract, geen abonnement. Je contract wordt niet bewaard. Lees hoe de scan werkt, welke clausules het vaakst rood kleuren en hoe je het rapport gebruikt om zelf sterker te onderhandelen — zodat je bij je volgende AI- of softwarecontract precies weet welke vragen je moet stellen vóór je tekent.

Wat je verder leest in dit artikel

Drie clausules uit de praktijk mét het oordeel van de scan, de vijf tariefklassen (± 450 woorden per pagina, je ziet je prijs direct), hoe je het rapport omzet in concrete tegenvoorstellen aan je leverancier, en de antwoorden op de drie meestgestelde vragen — van losse clausules scannen tot documenten langer dan vijftig pagina's.

Zo werkt het: je voert de self-service contractscan zelf uit — een zelf-scan zonder afspraak, een zelf-check wanneer het jou uitkomt — en weet binnen enkele minuten welke clausules groen, oranje of rood zijn, en waar je kunt onderhandelen. Nieuw: je ontvangt een concreet tegenvoorstel met vervangingstekst dat je de wederpartij kunt toesturen.

Meer lezen
Workshop Juridische Aspecten AI & Data bij TNO - NL AIC Startups & Scaleups TekDelta Event

Op 24 september 2020 gaf Stanford Law School Fellow Mauritz Kop een masterclass over de juridische dimensie van kunstmatige intelligentie en informatie aan de getalenteerde deelnemers van de Werkgroep Startups & Scaleups van de Nederlandse AI Coalitie (NL AIC), in het kantoor van TNO Research in Den Haag. De workshop maakte onderdeel uit van het TekDelta | NL AIC startup accelerator event, met als centraal thema het versnellen en faciliteren van innovatie door het verbinden van startende ondernemingen met bestaande leading organisaties met slagkracht: het samen bouwen aan een succesvol high tech ecosysteem in Nederland.

Masterclass 'Juridische Aspecten van AI & Data’

De 2,5 uur durende masterclass 'Juridische Aspecten van AI & Data' bij TNO verschafte de cursisten duidelijkheid over de regels voor data delen, privacy en gegevensbescherming, alsmede juridisch en economisch eigendom van informatie. We behandelden onderwerpen variërend van de bescherming van intellectueel eigendom op het AI-systeem, de software, hardware en apps, clearance van data tot het anticiperen op de aanstaande AI & Data Governance wetten van de Europese Commissie.

Multidisciplinair Panel voor Verantwoord Data Delen

Dezelfde middag vond er vanuit het TNO gebouw een online seminar plaats speciaal voor startups, onder leiding van Anita Lieverdink, Senior Orchestrator of Innovation at TNO, Directeur van TekDelta en Program Manager van de Werkgroep Startps & Scaleups van de Nederlandse AI Coalitie.

AIRecht managing partner Mr. Kop nam als juridisch expert deel in het panel dat ging over verantwoord data delen. Het was goed om deel te nemen aan dit multidisciplinaire panel en samen met onze collega's oplossingen te verkennen voor het versneld en verantwoord delen van gegevens. Het is cruciaal en urgent om belemmeringen voor de inzet van benevolente AI weg te nemen en organisaties begeleiding te bieden die rechtszekerheid en vertrouwen in de snelle introductie van deze veelbelovende transformatieve technologie aanmoedigt!

Juridische Cursussen van AIRecht

Onze cursussen ‘AI en Recht – Juridische aspecten van AI, Machine Learning en Data’ bieden een compleet overzicht van de juridische facetten van kunstmatige intelligentie, big (structured/labelled en unstructured, raw) data en de verschillende typen machine learning (supervised, unsupervised, deep reinforcement, transfer, federated). De invalshoek is breed: van beschermen idee tot en met marktintroductie van het product. Cursusdoel is het wegnemen van juridische obstakels voor innovatie. Onderwerpen die hierbij aan de orde komen zijn privacywetgeving, het maximaliseren van uw IP-portfolio (intellectueel eigendom), normering, standaardisering (interoperabiliteit) en certificering (CE mark, keurmerken, conformiteit), het stimuleren van internationaal zakendoen, en het realiseren van (training)data delen op basis van EU regelgeving, licenties, toestemmingen en rechtsgeldige contracten. Maatwerk is mogelijk.

De workshops en masterclasses zijn cross-disciplinair en verbinden de ontwikkeling en toepassing van technologie met geldend nationaal en EU recht.

Meer lezen
AI in de zorg en de wet: AIRecht adviseert het Rathenau Instituut

Kunstmatige intelligentie ontwikkelt zich niet in een juridisch vacuüm. Met die boodschap droeg AIRecht-oprichter Mauritz Kop bij aan het werk van het Rathenau Instituut over AI en recht, met in 2020 een inventarisatie van de Europese wetgeving rond AI in de zorg.

Een dicht web van bestaande regels

De inventarisatie laat zien hoeveel recht er al van toepassing is: productveiligheid en de Medical Devices Regulation, de AVG met haar Data Protection Impact Assessment, consumenten- en patiëntenrechten, en sectorspecifieke kwaliteitsnormen onder toezicht van EMA en Farmatec. Door alles heen loopt het Europese voorzorgsbeginsel.

Eigendom, grondrechten en nieuwe AI-regels

Kop bracht ook de lastige randen in kaart: wie is eigenaar van een AI-uitvinding zonder menselijke maker, hoe verhouden grondrechten als privacy en non-discriminatie zich tot zorg-AI, en hoe de toen nog komende AI-wetgeving (CAHAI, het Commissie-White-Paper, en uiteindelijk de EU AI Act) bovenop de bestaande sectorale regels zou komen te staan.

Waarom dit advies ertoe doet

De kern is een waarschuwing tegen een denkfout: het idee dat één AI-wet alles regelt. De werkelijkheid is multidisciplinair en cross-sectoraal. Wie het hele speelveld overziet, kan innovatie ruimte geven zonder de waarborgen los te laten. Verder lezen over de datadimensie kan in We hebben dringend een recht op dataprocessing nodig.

Meer lezen